医療2026.10.23執筆:社会保険労務士 岩田裕生読了 約12分
PHPの脆弱性(PHP2Shell)、うちのクリニックのホームページは大丈夫か——院長が今日やる3つの確認
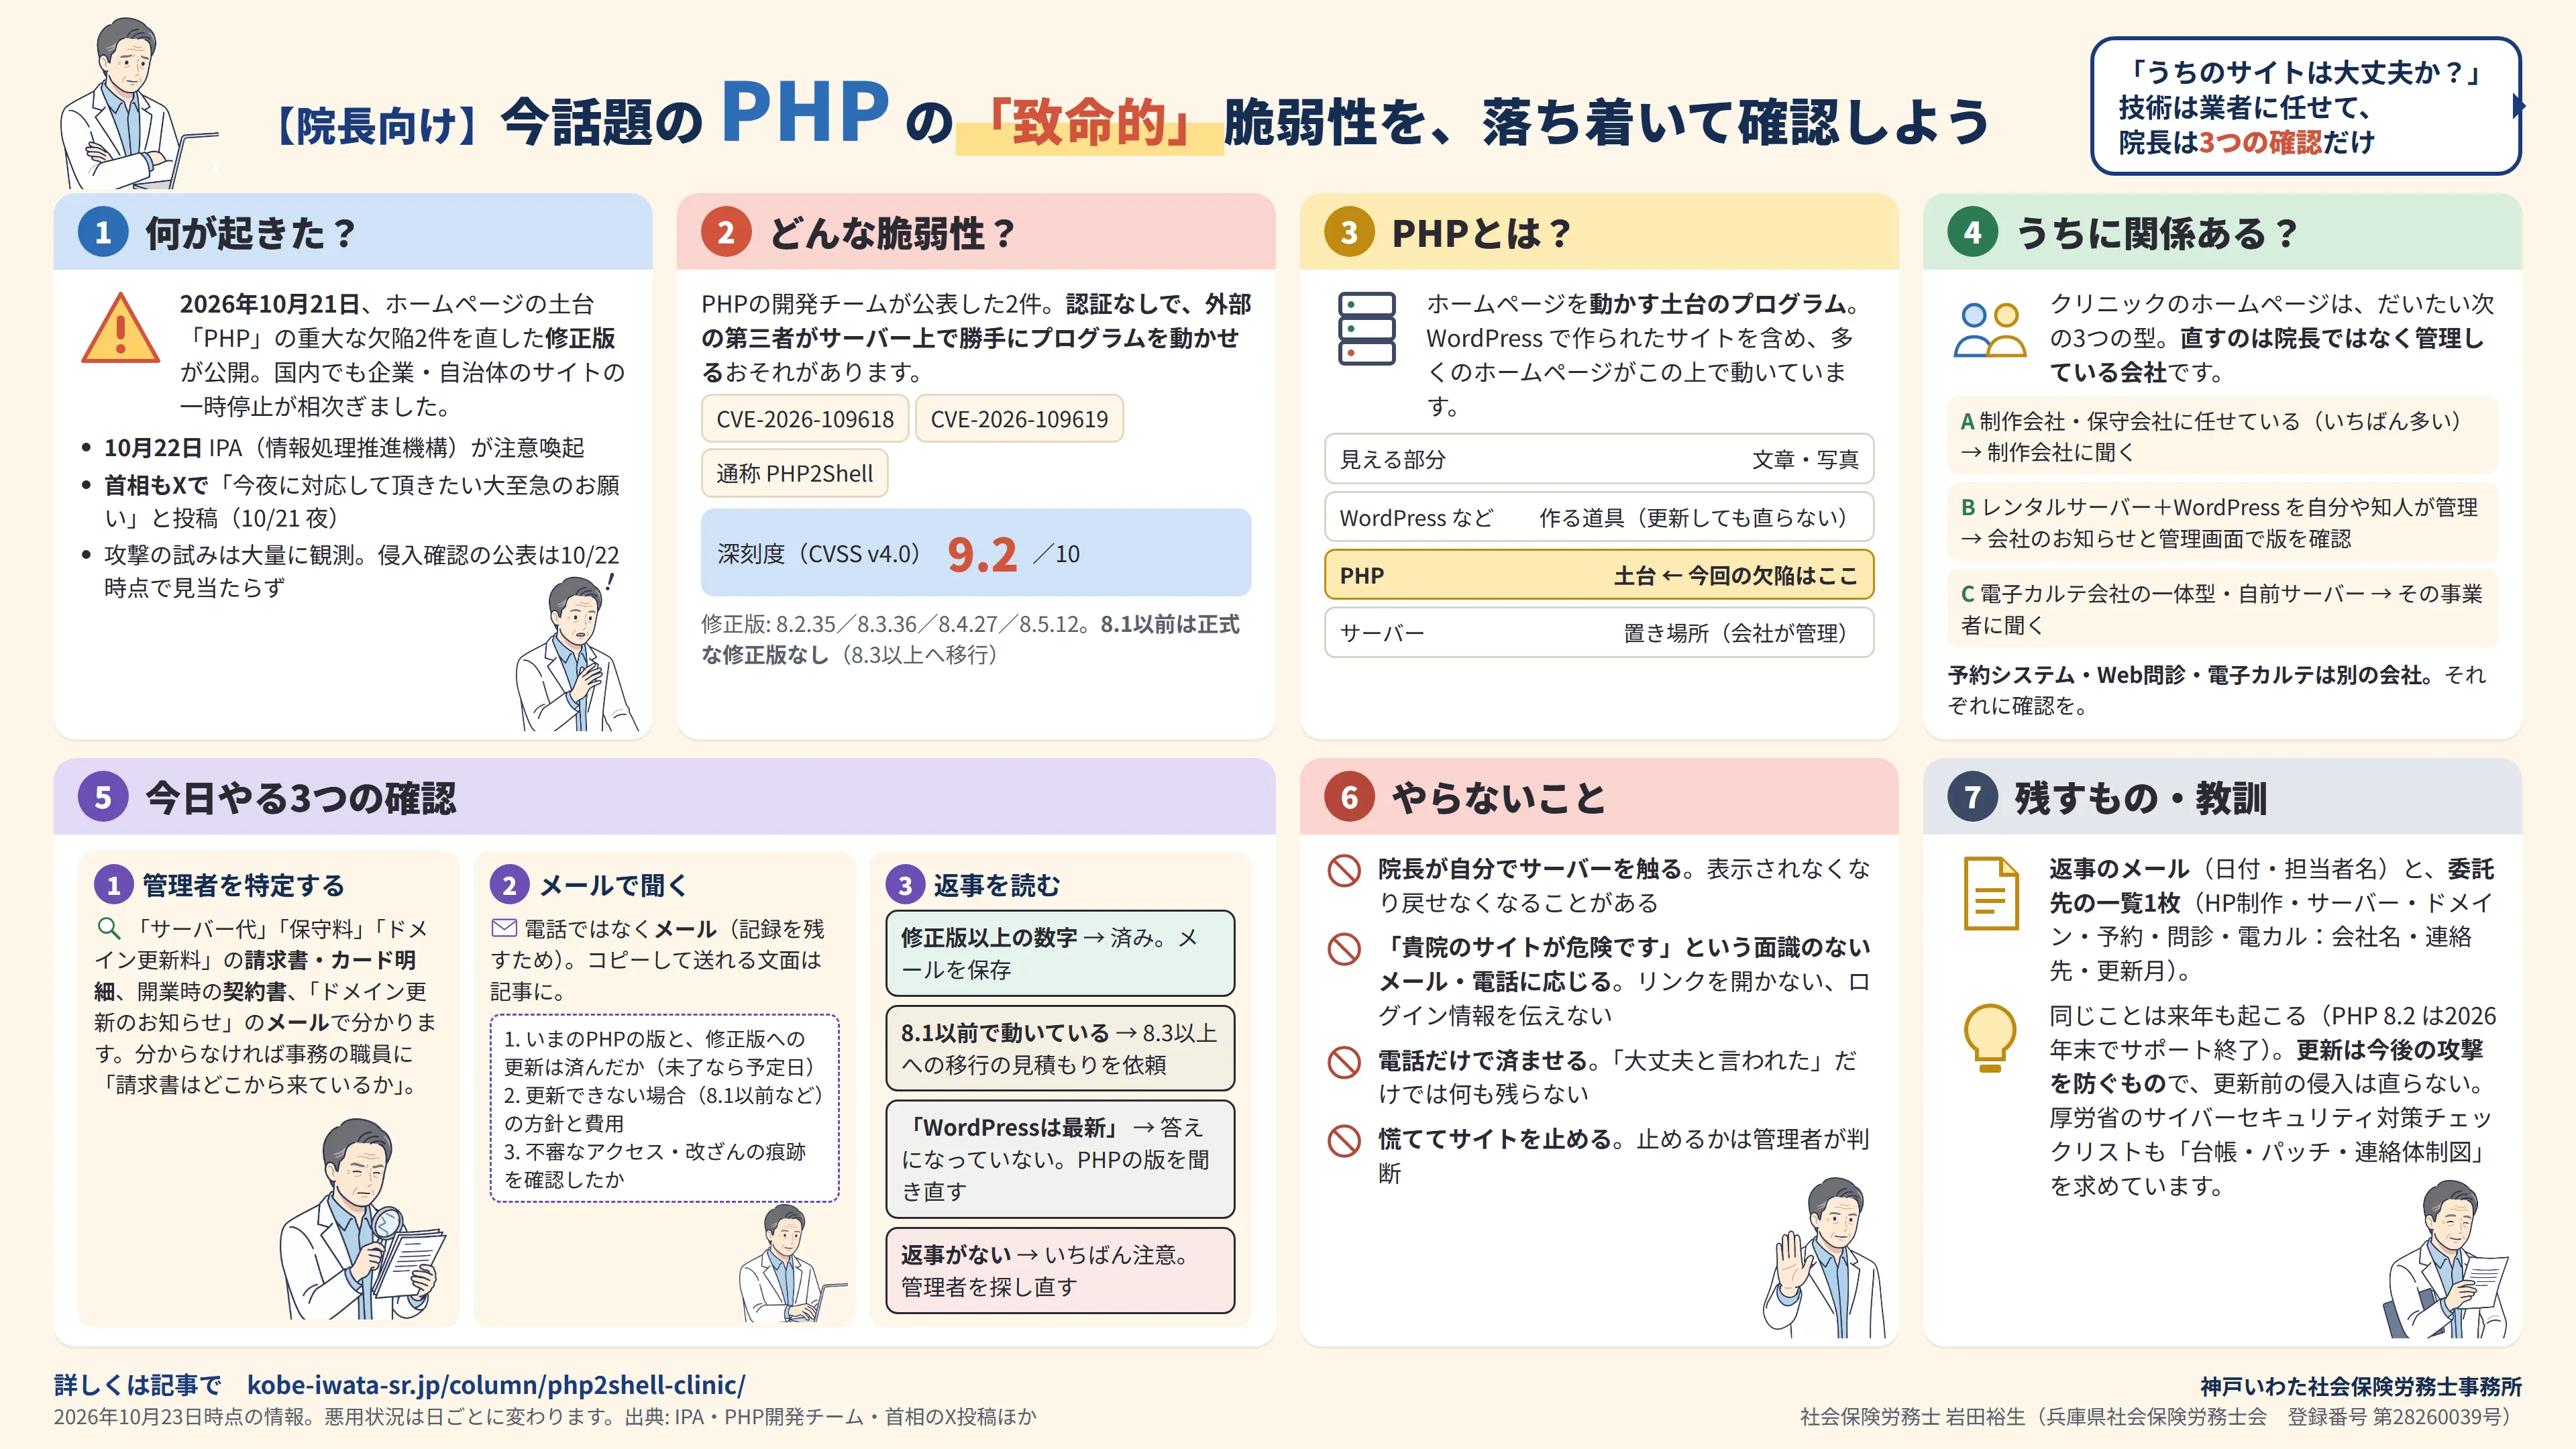
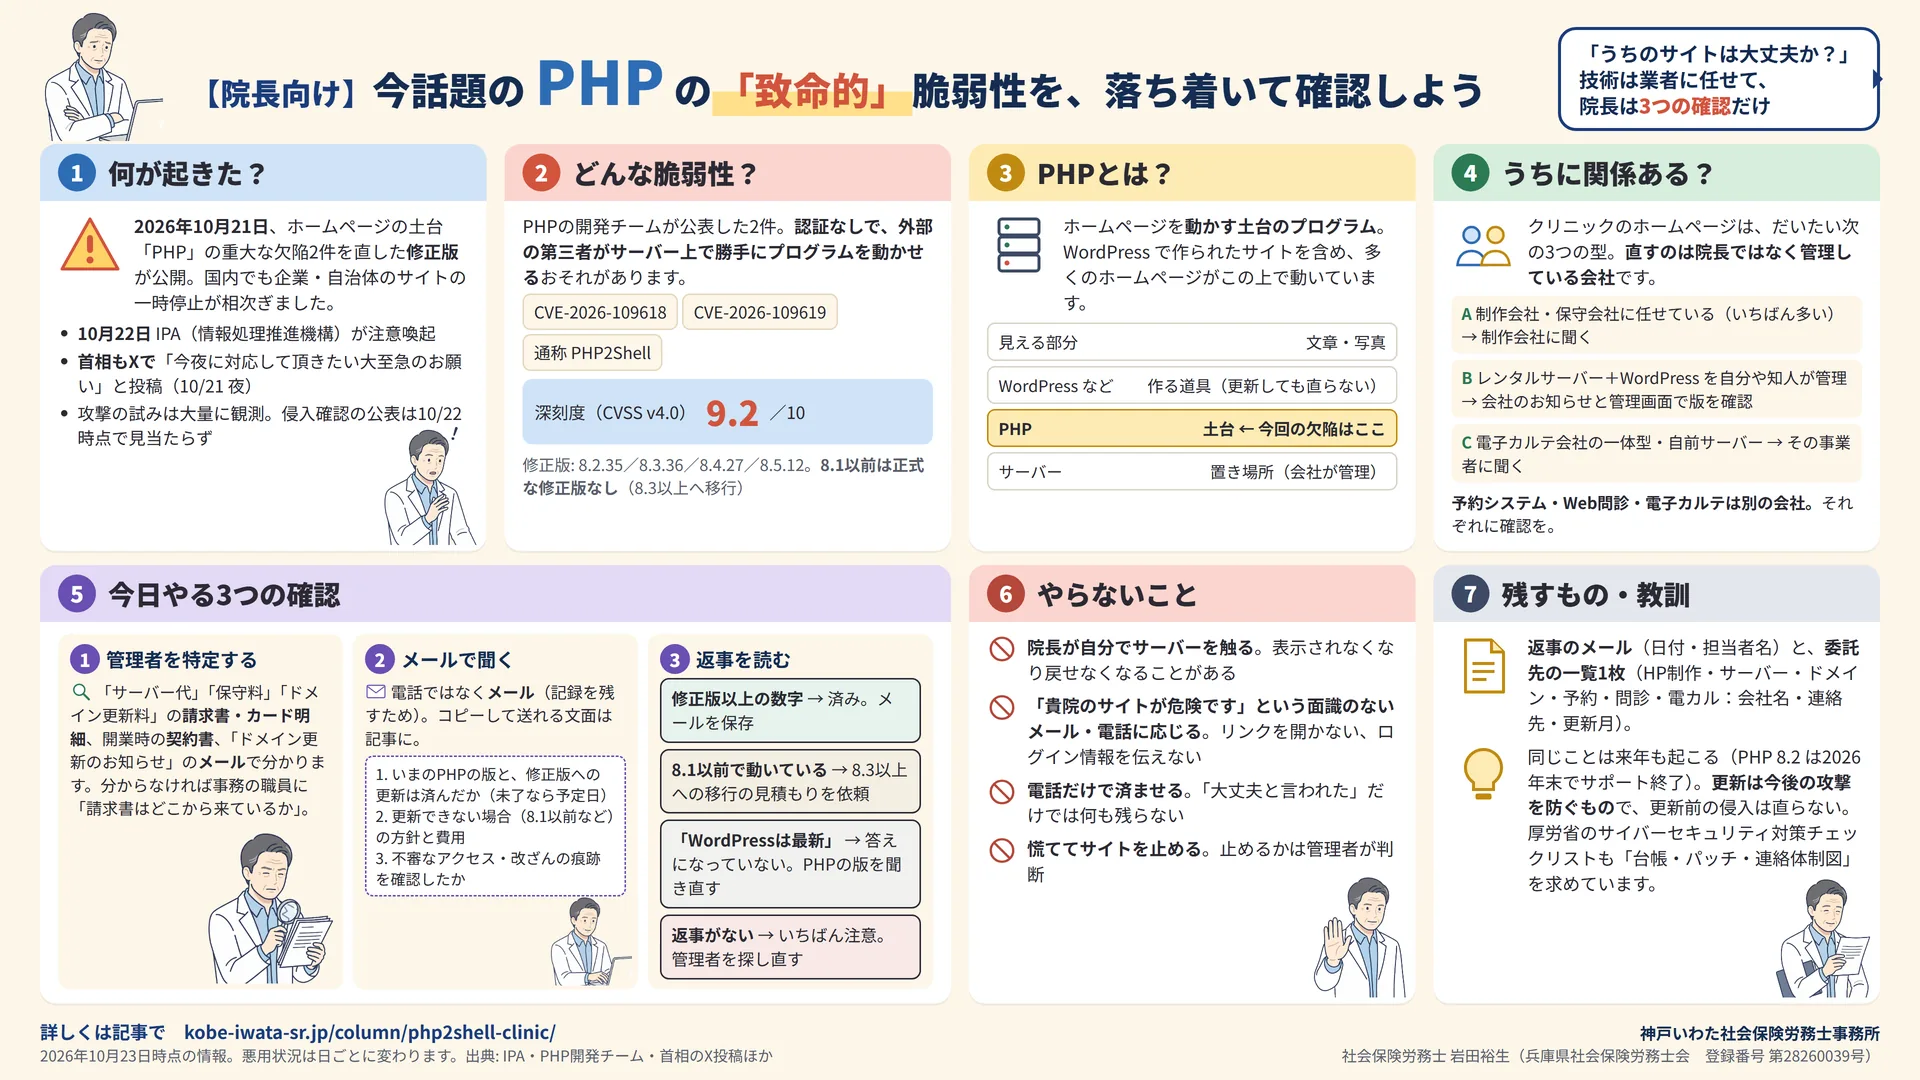 この記事のまとめ(クリックで拡大)。2026年10月23日時点
この記事の要点
・10月21日に修正版(8.2.35/8.3.36/8.4.27/8.5.12)が公開。首相もXで「今夜に対応を」と呼びかけ、IPAも注意喚起。ホームページの土台の問題で、WordPressを更新しても直らない
・院長がすることは3つ。管理者を特定する/この記事の文面でメールで聞く/返事を残す
・返事に修正版以上の数字があれば済み。8.1以前なら正式な修正版がないので、独自修正の有無を確かめ、8.3以上への移行を依頼する
・予約・Web問診・電子カルテは別の会社。自分でサーバーを触らない。面識のない「貴院のサイトが危険です」メールのリンクは開かない
社会保険労務士 岩田裕生
元・病院総務課長、現役の就労継続支援A型事業所管理部長。この記事のテーマは、無料相談(30分)で具体的にお話しできます。
無料相談を申し込む →
「PHPの脆弱性のニュースを見たけれど、うちのホームページは大丈夫なのか」。この記事は、クリニックの院長・ご家族・事務の方に向けて、誰に、何を、どう聞くかだけをまとめたものです。筆者は社会保険労務士で、IT分野に特化した就労継続支援A型事業所の管理部長として、ウェブ制作やシステムの現場に接しています。ただし、サーバーの作業や、安全かどうかの技術的な判断はしません。それは、ホームページを管理している業者の仕事です。
高市首相も、Xで対応を呼びかけました(2026年10月21日 21時55分の
投稿。報道各社の引用による)
「皆様に、今夜に対応して頂きたい大至急のお願いです。多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。」……「例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つ」
投稿の原文(X)→ ITmedia の報道 →
何が起きたか(2026年10月23日時点)
PHP(ピー・エイチ・ピー)は、ホームページを動かす土台のプログラムです。WordPress(ワードプレス)で作られたものを含め、多くのホームページがこの上で動いています。
図1 ホームページの4つの層。WordPressとPHPは別のもので、今回直すのはPHPの層
- 2026年10月21日、PHPの2件の欠陥(通称 PHP2Shell)を直した修正版が公開されました。修正版は 8.2.35/8.3.36/8.4.27/8.5.12。欠陥を悪用されると、外部の第三者がサーバー上で勝手にプログラムを動かせるおそれがあります。深刻度は10点満点で9.2。首相が個別のソフトウェアの欠陥について呼びかけるのは異例で、国内でも企業や自治体のサイトの一時停止が相次ぎました
- 10月22日、IPA(情報処理推進機構)が注意喚起を出しました。攻撃の試みは公開直後から大量に観測されています(Cloudflare は数百万件、Amazon は公表前の10月17日に観測)。侵入が確認されたという公表は、筆者が確認した範囲では10月22日時点で見当たらず、米国CISAの「悪用が確認された脆弱性」の一覧にも未掲載ですが、調査中の事案はあります
- PHP 8.1以前には正式な修正版がありません。サーバー会社やOSの提供元が独自に修正している場合はありますが、今後は修正が出ないため、8.3以上への移行を勧めます
- 更新は今後の攻撃を防ぐものです。更新前に侵入されていた場合は、更新だけでは直りません
この記事の筆者に相談する(無料・30分) →
うちのホームページに関係があるか——3つの型
| 型 | 当てはまる院 | 直すのは誰か | 院長がすること |
|---|
| A 制作会社・保守会社に任せている | 開業時に制作会社に作ってもらい、保守料やサーバー代を払っている(いちばん多い型) | 制作会社 | 制作会社に、次の節の文面で聞く |
|---|
| B レンタルサーバーで自分(知人)が管理 | エックスサーバー、さくら、ロリポップなどを契約し、WordPressで作った | PHP本体の修正はサーバー会社。どの版を使うかは契約者が管理画面で選んでいることが多い | サーバー会社の「お知らせ」を確認し、管理画面(「PHPバージョン切替」など)かWordPressの「ツール→サイトヘルス→情報→サーバー」で版を確認。8.1以前なら、バックアップを取って8.3以上に切り替え、表示とフォームを確認する |
|---|
| C 医療システム会社の一体型・自前のサーバー | 電子カルテや予約の会社がホームページも提供。院内にサーバーがある | その事業者 | 事業者に、次の節の文面で聞く |
|---|
- 予約システム・Web問診・LINE予約・電子カルテは、ホームページとは別の会社のサービスです。それぞれの会社の「お知らせ」を確認し、載っていなければ各社に聞きます。ホームページの制作会社に聞いても、答えられないことが多いです
- 「WordPressを最新にした」では直りません。欠陥はWordPressではなく、土台のPHPにあるためです
今日やる3つの確認
図3 今日やる3つの確認と、返事の読み方
1. 管理者を特定する
「サーバー代」「保守料」「ドメイン更新料」の請求書やカード明細、開業時の制作の契約書、「ドメイン更新のお知らせ」のメールのどれかで分かります。分からなければ、事務の職員に「ホームページの請求書はどこから来ているか」を聞いてください。
2. この文面で聞く
次の文面をそのままコピーして、管理者にメールしてください。電話で済ませず、メールで聞くのは、返事を記録として残すためです。
件名:ホームページのPHPの脆弱性(PHP2Shell)への対応確認
いつもお世話になっております。〇〇クリニックの〇〇です。
2026年10月21日に修正版が公開されたPHPの脆弱性(CVE-2026-109618、CVE-2026-109619。通称 PHP2Shell)について、当院のホームページ(https://〇〇〇)に関して、次の3点を教えてください。
1. 現在のPHPのバージョンと、修正版(8.2.35/8.3.36/8.4.27/8.5.12 以上)への更新が済んでいるか。済んでいない場合は、予定日。
2. 更新ができない場合(PHP 8.1以前で動いている場合など)の対応方針と、費用の目安。
3. 10月中旬以降、不審なアクセスやページの改ざんの痕跡(見覚えのないPHPファイル、見覚えのない管理者ユーザーなど)がないか、確認したか。更新前に侵入されていた場合は更新では直らないと聞いていますので、この点もお願いします。
記録として残したいので、メールでご回答ください。
3. 返事を読む
| 返事の内容 | 読み方・次にすること |
|---|
| 「8.3.36 に更新済み」など、修正版以上の数字 | 済み。メールを保存して終わり |
|---|
| 「サーバー会社が更新済み」 | 会社名とお知らせの場所を添えてもらい、保存する |
|---|
| 「8.1系(7系)で動いている」 | 独自の修正を当てたという説明と告知の場所があれば保存。なければ直っていない状態。いずれも今後修正が出ないので、8.3以上への移行の見積もりと時期を依頼する。移行までの暫定策(アクセス制限など)の有無も聞く |
|---|
| 「番号は変わらないが、OSの修正パッケージを当てた」 | 自前のサーバーではありうる。修正パッケージの名前とCVE番号を書いてもらう |
|---|
| 「WordPressは最新です」 | 答えになっていない。「PHP本体の版を教えてください」と聞き直す |
|---|
| 返事がない。連絡先が分からない | いちばん注意が必要な状態。請求書やドメインの登録情報から管理者を探し、見つからなければ、別の業者への引き継ぎも含めて考える |
|---|
「大丈夫です」と言われたあとに残すもの
同じことは来年も起こります。PHP 8.2 は2026年12月31日でサポートが終わる予定で、今回の返事が「8.2.35」なら年内にもう一度切り替えが要ります。残すものは2つです。
- 返事のメール(日付・担当者名が入ったもの)
- ウェブ・ITの委託先の一覧(1枚):ホームページ制作・サーバー・ドメイン・予約・Web問診・電子カルテ・メールについて、会社名・担当者・連絡先・契約の更新月・任せている内容
この一覧は、厚生労働省の「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」(令和8年度版)と同じ考え方です。チェックリストは機器の台帳管理、セキュリティパッチの適用、事業者との責任の分かれ目、インシデント発生時の連絡体制図を求め、保健所の立入検査で確認されます。対象は電子カルテなどの医療情報システムで、患者の情報を扱わないホームページ単体は原則として対象外ですが、Web予約やWeb問診は対象になりえます。
やらないほうがよいこと
- 院長が自分でサーバーの設定を触る。表示されなくなり、戻せなくなることがあります
- 面識のない会社からの「貴院のホームページに脆弱性が見つかりました」というメール・電話に応じる。リンクを開かず、ログイン情報を伝えないでください。対応するのは契約している管理者です。大きなニュースのあとは、注意喚起を装った詐欺や、不安をあおる営業が出ることがあります
- 慌ててホームページを止める。首相の投稿にあるとおり一時停止は有効策の一つですが、止めるかどうかは管理者が判断します
- 電話だけで済ませる。「大丈夫と言われた」だけでは、あとに何も残りません
根拠資料
当事務所の
オンライン事務長・事務長代行では、
ホームページ・予約・電子カルテなどの委託先の一覧を作り、今回のような事案のたびに、業者への確認と返事の記録を院長の代わりに行います。サーバーの作業はしませんが、IT分野の事業所の現場にいるため、業者の返事が答えになっているかどうかは分かります。労務の相談だけなら労務顧問(月5万円)で、同じ窓口から聞けます。よくあるご質問
うちのホームページはWordPressではありません。関係ありますか?
WordPressでなくても、PHPで動いていれば関係があります。制作会社に「当院のホームページはPHPを使っていますか。使っていれば版はいくつですか」と聞いてください。PHPを使っていなければ、今回の件は関係ありません。
ホームページは開業時に作ってもらったきりで、制作会社と連絡が取れません。誰に聞けばよいですか?
サーバー代やドメイン更新料の請求書・カード明細・メールから、サーバー会社とドメインの管理会社を探してください。そこが分かれば、サーバー会社のお知らせでPHPの更新状況を確認できます。それも分からない場合は、ホームページを別の業者に引き継ぐことも含めて考える必要があります。
保健所の立入検査で、ホームページのことは聞かれますか?
厚生労働省のチェックリスト(令和8年度版)の対象は、電子カルテなどの医療情報システムです。患者の情報を扱わないホームページそのものは、原則として対象ではありません。ただし、委託先の台帳や連絡体制図は求められますので、ホームページや予約システムの委託先も同じ一覧に入れておくと、検査のときに説明しやすくなります。
社労士がなぜこの記事を書いているのですか?
当事務所は、クリニックの事務長代行として、院長が診療以外に使う時間を減らす仕事をしています。筆者はIT分野に特化した就労継続支援A型事業所の管理部長も務めており、ウェブ制作やシステムの現場に近い立場です。サーバーの作業はしませんが、誰に何を聞き、返事をどう読み、何を残すかを整えるのは、当事務所の役割です。
※本記事は一般的な情報提供を目的としたものであり、個別の事案への適用を保証するものではありません。制度の内容は2026年10月23日時点の公表資料に基づきます。本記事は情報セキュリティの技術的な助言ではなく、ホームページの安全性を判断・保証するものではありません。対応の要否は、ホームページを管理する事業者にご確認ください。